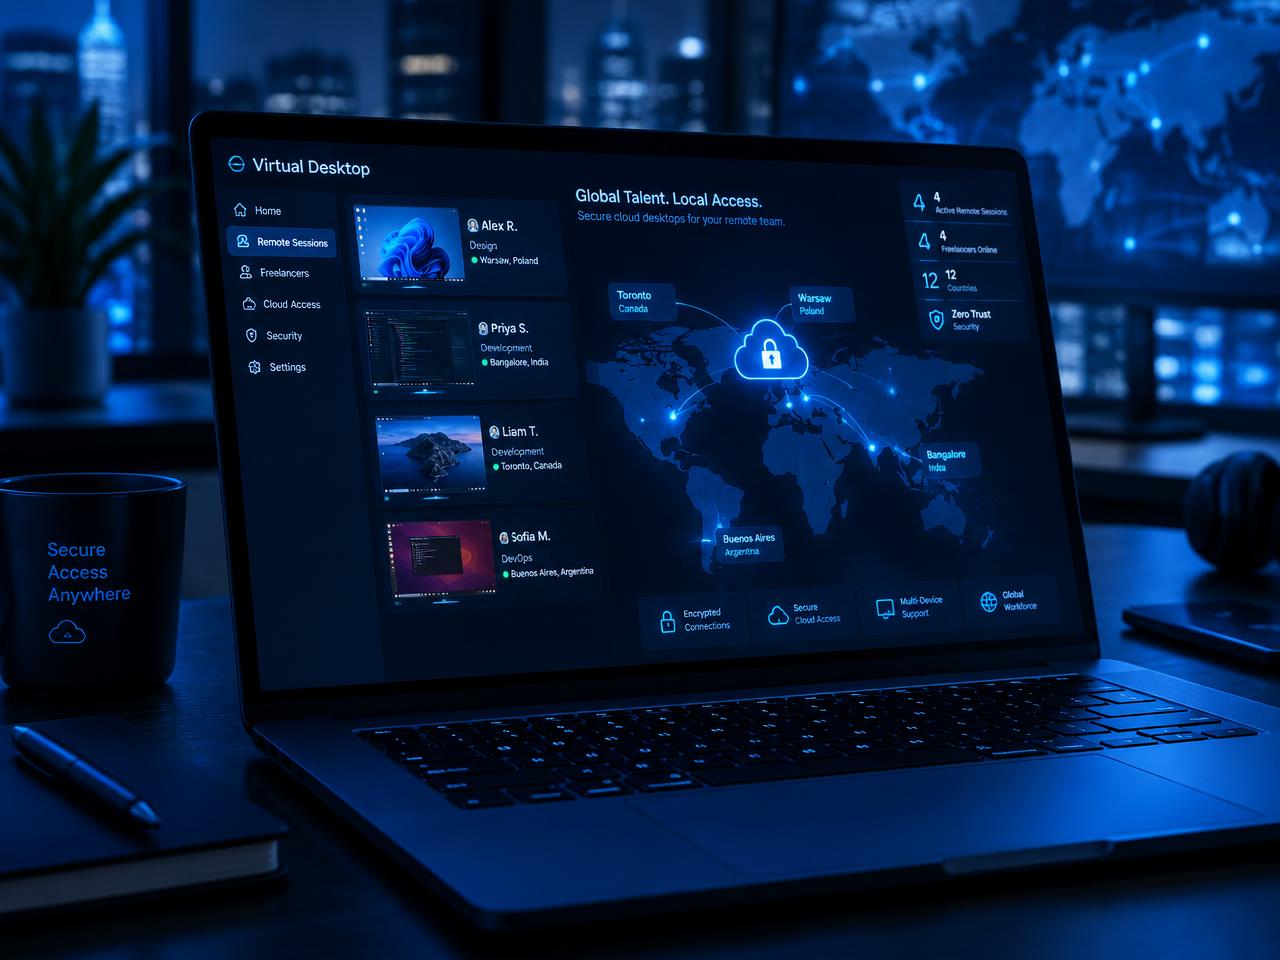
Azure Virtual Desktop für sicheren Remote-Zugriff eines weltweit verteilten Teams

Case Study · Cloud & Modern Workplace

Azure Virtual Desktop für ein weltweit verteiltes Team

Ein Unternehmen arbeitete mit Freelancern auf der ganzen Welt zusammen – musste ihnen aber gleichzeitig sicheren und kontrollierten Zugriff auf zentrale Daten geben. Azure Virtual Desktop wurde zur Antwort.

Die Ausgangslage

Erst verstehen. Dann verändern.

Herausforderung

Das Unternehmen arbeitete mit Freelancern in mehreren Ländern und Zeitzonen. Dateien wurden per E-Mail und über private Geräte ausgetauscht, Kopien lagen verstreut auf fremden Rechnern. Niemand konnte sicher sagen, wer gerade auf welche Daten zugreifen konnte – und was beim Ausscheiden eines Freelancers mit den Daten passierte.

Ziel

Eine Arbeitsumgebung schaffen, in der alle Daten zentral und geschützt bleiben: Freelancer sollten von überall produktiv arbeiten können, ohne dass Daten deren Geräte verlassen – mit klar geregelten Zugriffen, die sich jederzeit anpassen und entziehen lassen.

Die Lösung

Eine klare Lösung für den laufenden Betrieb.

Auf Basis von Azure Virtual Desktop wurde eine zentrale virtuelle Arbeitsumgebung aufgebaut. Alle Anwendungen und Daten bleiben in der Azure-Cloud; die Freelancer sehen nur noch ein Bild ihres Desktops. Der Zugang wurde über Identitäten mit Mehr-Faktor-Authentifizierung und Conditional Access abgesichert, Berechtigungen nach Aufgabenbereich vergeben und das Herunterladen sowie Kopieren von Daten auf lokale Geräte unterbunden. Zusätzlich entstanden klare Abläufe für das Aufnehmen und Abmelden externer Mitarbeiter.

Schwerpunkte

  • Zentrale virtuelle Desktops mit Azure Virtual Desktop
  • Daten bleiben in der Cloud – kein Abfluss auf private Geräte
  • Mehr-Faktor-Authentifizierung und Conditional Access
  • Berechtigungen nach Aufgabenbereich und Projekt
  • Kontrolliertes On- und Offboarding externer Mitarbeiter
  • Nachvollziehbare Zugriffe und zentrale Verwaltung

Das Vorgehen

01

Verstehen

Arbeitsweisen, Datenflüsse und Anforderungen des verteilten Teams aufnehmen.

02

Entwerfen

Architektur, Sicherheitskonzept und Berechtigungsmodell für die virtuelle Umgebung planen.

03

Aufbauen

Azure Virtual Desktop einrichten, Anwendungen bereitstellen und Zugriffe absichern.

04

Betreiben

Onboarding der Freelancer, Überwachung der Umgebung und laufende Anpassung.

Das Ergebnis

Das verteilte Team arbeitet heute von überall auf derselben geschützten Umgebung. Die Daten verlassen die kontrollierte Cloud-Umgebung nicht, Zugriffe sind jederzeit nachvollziehbar und lassen sich bei Projektende sofort entziehen – Sicherheit und Flexibilität sind kein Widerspruch mehr.

Eine ähnliche Herausforderung? Sprechen wir darüber.

In einem kostenlosen 30-minütigen Gespräch schauen wir gemeinsam auf Ihre Ausgangslage und die nächsten sinnvollen Schritte.

Erstgespräch vereinbaren